Domain wasserspeiergesicht.de kaufen?
Wir ziehen mit dem Projekt
wasserspeiergesicht.de um.
Sind Sie am Kauf der Domain
wasserspeiergesicht.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wasserspeiergesicht.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
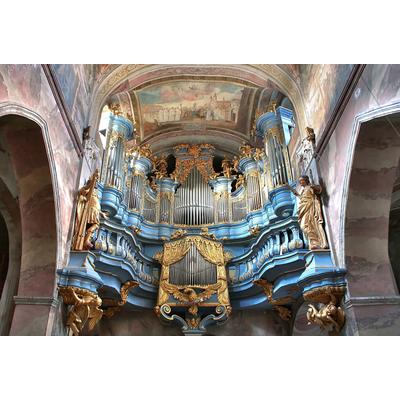
Papermoon "ARCHITEKTUR-KATHEDRALE BAROQUE FASSADE ORGAN KIRCHE"Vliestapete, ARCHITEKTUR-KATHEDRALE BAROQUE FASSADE ORGAN KIRCHE, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften:...74,10 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Mittelalter und PopulärkulturMittelalter und Populärkultur , Rezeption - Aneignung - Beachtung , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 202407, Beilage: Kt, Titel der Reihe: Populäres Mittelalter#5#, Redaktion: Velten, Hans Rudolf~Specht, Theresa, Seitenzahl/Blattzahl: 352, Abbildungen: 12 SW-Abbildungen, 22 Farbabbildungen, Themenüberschrift: SOCIAL SCIENCE / Popular Culture, Keyword: Artus; Cultural Studies; Fantasy; Film; Grail; Gral; Kulturwissenschaft; Literatur; Literature; Media; Medien; Medieval History; Middle Age; Mittelalter; Mittelalterliche Geschichte; Music; Musik; Neo-medieval; Neomediäval; Nibelungen; Perception; Periodicals; Play; Popkultur; Popular Culture; Populärkultur; Rezeption; Serie; Spiel, Fachschema: Populärkultur~Trivialkultur, Fachkategorie: Studium Generale, Warengruppe: HC/Geisteswissenschaften allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 223, Breite: 149, Höhe: 25, Gewicht: 548, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,55,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Saturno, Carole: MittelalterMittelalter , Das Mittelalter war eine aufregende Zeit voller Fortschritte und Rückschläge - und sie fasziniert uns bis heute! Auf sieben großen Ausklappseiten mit farbenprächtigen Illustrationen und zahlreichen Klappen erfahren wir alles über das Leben der Menschen in der Stadt, auf der Burg und auf dem Land. Und wir gehen auf Reise mit Marco Polo und Christoph Kolumbus. DIE FEUDALGESELLSCHAFT ¿ DIE BURG ¿ DIE RITTER ¿ DIE NEUE WELT DER STÄDTE ¿ LEBEN IM MITTELALTER ¿ LEBEN MIT GOTT ¿ REISENDE IM MITTELALTER Für alle Mittelalterfans, egal ob klein oder groß! , Tankdeckel & Zubehör > Kotflügel, Seitenwände & Tankdeckel , Erscheinungsjahr: 202506, Autoren: Saturno, Carole, Illustrator: Giuliani, Emma, Übersetzung: Bachhausen, Ursula, Seitenzahl/Blattzahl: 20, Abbildungen: durchgehend farbig, Keyword: Burgen; Donjon; Feudalsystem; Geschichte; Gesellschaft; Heraldik; Kathedrale; Kindersachbuch; Klappelemente; Klerus; Marco Polo; Reisen; Religion; Ritter; Rüstung; Schwert; Seidenstraße; Städte; Stände; Turnier; illustriertes Buch, Fachschema: Mittelalter~Mittelalter / Kindersachbuch, Jugendsachbuch~Geschichte / Kindersachbuch, Jugendsachbuch, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Geschichte und Vergangenheit~Kinder/Jugendliche: Soziale Fragen / Themen, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: HC/Kinderbücher/Sachbücher/Geschichte/Politik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 405, Breite: 285, Höhe: 16, Gewicht: 866, Produktform: Gebunden,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind Wasserspeier und welche Funktion haben sie in der Architektur?
Wasserspeier sind architektonische Elemente, die dazu dienen, Regenwasser von Gebäuden abzuleiten. Sie sind oft in Form von Tierfiguren oder grotesken Masken gestaltet und befinden sich meist an den Ecken von Dächern oder an Fassaden. Durch ihre Form und Position tragen sie dazu bei, die Fassade vor Feuchtigkeitsschäden zu schützen. **
-
Wie wurden Wasserspeier früher in der Architektur verwendet? Was ist ihre Funktion?
Wasserspeier wurden früher als architektonische Elemente an Gebäuden wie Kirchen und Schlössern verwendet, um Regenwasser vom Dach abzuleiten. Ihre Funktion bestand darin, das Wasser von den Dachrinnen fernzuhalten und es über die Wasserspeier kontrolliert abfließen zu lassen, um die Fassade des Gebäudes zu schützen. Zusätzlich dienten Wasserspeier auch zur dekorativen Gestaltung und als Symbol für den Schutz vor bösen Geistern. **


Wer ist der Gargoyle König Riverdale?
Der Gargoyle König ist ein mysteriöser und gefürchteter Charakter in der TV-Serie Riverdale. Er ist bekannt für seine gruselige Maske und sein tyrannisches Verhalten. Seine Identität bleibt lange Zeit unbekannt und sorgt für Spannung und Spekulationen unter den Fans. Doch wer verbirgt sich wirklich hinter der Maske des Gargoyle Königs? **
Was ist der Unterschied zwischen Architektur und Skulptur?
Architektur bezieht sich auf die Gestaltung und Konstruktion von Gebäuden und anderen strukturellen Elementen, während Skulptur sich auf die Schaffung von dreidimensionalen Kunstwerken bezieht, die oft unabhängig von ihrer Umgebung existieren. Architektur hat oft eine funktionale Komponente und ist eng mit dem menschlichen Lebensraum verbunden, während Skulptur oft als eigenständiges Kunstwerk betrachtet wird und eine ästhetische oder konzeptuelle Aussage macht. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
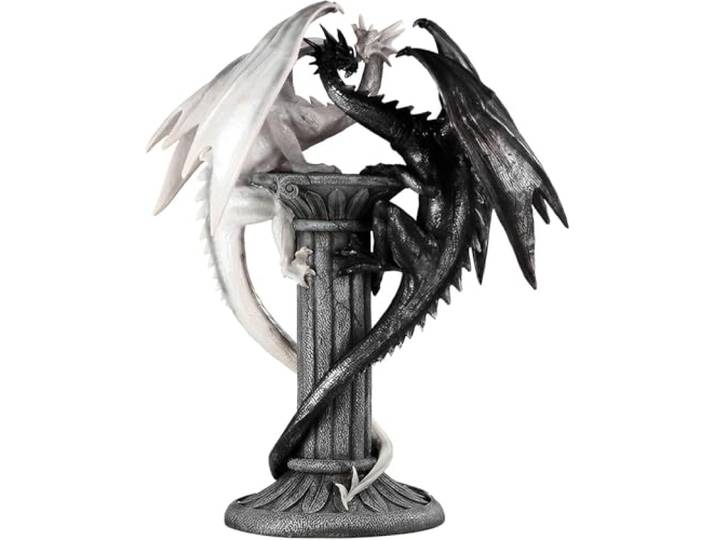
ICE ARMOR 49,5 cm H Mittelalter Schwarz-Weiß Drachen Statue Fantasy Dekoration Figur Große SkulpturICE ARMOR 49,5 cm H Mittelalter Schwarz-Weiß Drachen Statue Fantasy Dekoration Figur Große Skulptur. [Scrollen Sie nach unten, um unsere Produktseite für mehr Auswahl zu sehen] Genau die richtige Größe: Unsere Figuren sind 49,5 cm hoch, um sicherzustellen, dass sie nicht zu groß und dennoch leicht auffällig sind, wodurch sie ideal für die Dekoration Ihrer Tischplatten, Schreibtische, Regale, Theken und mehr sind, um Ihrer Einrichtung mehr Persönlichkeit und Charme zu verleihen [ Scrollen Sie nach unten, um unsere Produktseite für mehr Auswahl zu sehen] Erhöhen Sie Ihre Einrichtung: Wir kombinieren hochwertige Handwerkskunst mit einzigartigen Designs, um Ihnen Heimdekorationsfiguren zu bieten, die Ihnen helfen, Ihrem Dekor einen Hauch Ihrer eigenen Persönlichkeit zu verleihen und gleichzeitig ein Kinderspiel mit den restlichen Dekorationen zu koordinieren [ Scrollen Sie nach unten, um unsere Produktseite für mehr Auswahl zu sehen] Qualität, die zählt: Die Wohnkultur-Sammelfiguren werden mit größter Aufmerksamkeit auf die kleinsten Details aus hochwertigem Polyresin-Material hergestellt, das gepaart mit unserem einzigartigen und auffälligen Design genau die richtige Passform für jeden Raum in Ihrem Zuhause oder Büro bietet [Suchen Sie nach ICE ARMOR Statue/Möbel/Windspiel, um unseren kompletten Katalog zu sehen] Erweitern Sie Ihre Sammlung: Unsere sorgfältig gefertigten Figuren-Sammelstücke sind eine charmante Ergänzung zu Ihrer Figurensammlung oder können einfach als Dekoration für Schlafzimmer, Bad, Küche oder Wohnzimmer verwendet werden, um das Aussehen Ihres Raumes zu verschönern und Gäste zu beeindrucken Detaillierte Handwerkskunst mit zusätzlichem Schutz auf jeder Verpackung. Perfektes Geschenk für alle. Diese Statue Skulptur Handwerk ist ein perfektes Geschenk für jeden Anlass wie Geburtstag, Weihnachten, Muttertag oder Vatertag, Ostern, Erntedankfest, Hochzeiten, Valentinstag, Neujahr, Abschlussfeier usw. Es kann an Statuenliebhaber, Tierliebhaber, Liebhaber, Ehemänner, Ehefrauen, Mütter, Väter, Söhne, Töchter usw. gegeben werden. Tierliebhaber, Liebhaber, Ehemänner, Ehefrauen, Mütter, Väter, Söhne, Töchter usw. Auffälliges Yin-Yang-Drachendesign: Zwei mächtige Drachen – ein schwarzer, ein weißer – spulen sich in einer dramatischen Yin-Yang-Pose zusammen, symbolisieren Balance, Kraft und Dualität. Ein kühnes Statement-Stück für Fantasy-Liebhaber und Drachensammler. Gothic & Fantasy Home Decor Perfekt für Gothic-Dekor, mittelalterliche Fantasy-Themen, Altar-Displays, Männerhöhle, Spielzimmer, Büros oder Bücherregale. Verleiht jedem Raum sofort mythische Energie. Detailgetreue Skulptur: Aufwendig geformte Schuppen, Flügel und Gesichtsdetails mit einer realistischen Säulenbasis in Steinoptik. Hochwertige Handwerkskunst liefert Tiefe, Textur und visuelle Wirkung aus jedem Blickwinkel. Vielseitige Displaygröße: Ideal als Tischstatue für Regale, Schreibtische, Nachttische, Kurio-Schränke oder Dielen-Dekor. Kompaktes und dennoch auffälliges Herzstück, ohne zu viel Platz zu beanspruchen. Perfektes Drachengeschenk: Ein unvergessliches Geschenk für Drachenliebhaber, Fantasy-Fans, Gamer, Gothic-Dekor-Sammler oder jeden, der Fabelwesen liebt. Ideal für Geburtstage, Feiertage, Halloween oder Einweihungsfeiern. Farbe:Mehrfarbig278,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Papermoon "ARCHITEKTUR-KATHEDRALE BAROQUE FASSADE ORGAN KIRCHE"Vliestapete, ARCHITEKTUR-KATHEDRALE BAROQUE FASSADE ORGAN KIRCHE, Poster, Dekoration, Landschaft, Stadt, Stilleben, verschiedene Größen von 2m- 10m Breite, wählen Sie Ihre Größe, Optik/Stil: Farbbezeichnung: bunt, Material: Materialeigenschaften:...74,10 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Mittelalter und PopulärkulturMittelalter und Populärkultur , Rezeption - Aneignung - Beachtung , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 202407, Beilage: Kt, Titel der Reihe: Populäres Mittelalter#5#, Redaktion: Velten, Hans Rudolf~Specht, Theresa, Seitenzahl/Blattzahl: 352, Abbildungen: 12 SW-Abbildungen, 22 Farbabbildungen, Themenüberschrift: SOCIAL SCIENCE / Popular Culture, Keyword: Artus; Cultural Studies; Fantasy; Film; Grail; Gral; Kulturwissenschaft; Literatur; Literature; Media; Medien; Medieval History; Middle Age; Mittelalter; Mittelalterliche Geschichte; Music; Musik; Neo-medieval; Neomediäval; Nibelungen; Perception; Periodicals; Play; Popkultur; Popular Culture; Populärkultur; Rezeption; Serie; Spiel, Fachschema: Populärkultur~Trivialkultur, Fachkategorie: Studium Generale, Warengruppe: HC/Geisteswissenschaften allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 223, Breite: 149, Höhe: 25, Gewicht: 548, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,55,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Saturno, Carole: MittelalterMittelalter , Das Mittelalter war eine aufregende Zeit voller Fortschritte und Rückschläge - und sie fasziniert uns bis heute! Auf sieben großen Ausklappseiten mit farbenprächtigen Illustrationen und zahlreichen Klappen erfahren wir alles über das Leben der Menschen in der Stadt, auf der Burg und auf dem Land. Und wir gehen auf Reise mit Marco Polo und Christoph Kolumbus. DIE FEUDALGESELLSCHAFT ¿ DIE BURG ¿ DIE RITTER ¿ DIE NEUE WELT DER STÄDTE ¿ LEBEN IM MITTELALTER ¿ LEBEN MIT GOTT ¿ REISENDE IM MITTELALTER Für alle Mittelalterfans, egal ob klein oder groß! , Tankdeckel & Zubehör > Kotflügel, Seitenwände & Tankdeckel , Erscheinungsjahr: 202506, Autoren: Saturno, Carole, Illustrator: Giuliani, Emma, Übersetzung: Bachhausen, Ursula, Seitenzahl/Blattzahl: 20, Abbildungen: durchgehend farbig, Keyword: Burgen; Donjon; Feudalsystem; Geschichte; Gesellschaft; Heraldik; Kathedrale; Kindersachbuch; Klappelemente; Klerus; Marco Polo; Reisen; Religion; Ritter; Rüstung; Schwert; Seidenstraße; Städte; Stände; Turnier; illustriertes Buch, Fachschema: Mittelalter~Mittelalter / Kindersachbuch, Jugendsachbuch~Geschichte / Kindersachbuch, Jugendsachbuch, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Geschichte und Vergangenheit~Kinder/Jugendliche: Soziale Fragen / Themen, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: HC/Kinderbücher/Sachbücher/Geschichte/Politik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 405, Breite: 285, Höhe: 16, Gewicht: 866, Produktform: Gebunden,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind Wasserspeier und welche Funktion haben sie in der Architektur?
Wasserspeier sind architektonische Elemente, die dazu dienen, Regenwasser von Gebäuden abzuleiten. Sie sind oft in Form von Tierfiguren oder grotesken Masken gestaltet und befinden sich meist an den Ecken von Dächern oder an Fassaden. Durch ihre Form und Position tragen sie dazu bei, die Fassade vor Feuchtigkeitsschäden zu schützen. **
-
Wie wurden Wasserspeier früher in der Architektur verwendet? Was ist ihre Funktion?
Wasserspeier wurden früher als architektonische Elemente an Gebäuden wie Kirchen und Schlössern verwendet, um Regenwasser vom Dach abzuleiten. Ihre Funktion bestand darin, das Wasser von den Dachrinnen fernzuhalten und es über die Wasserspeier kontrolliert abfließen zu lassen, um die Fassade des Gebäudes zu schützen. Zusätzlich dienten Wasserspeier auch zur dekorativen Gestaltung und als Symbol für den Schutz vor bösen Geistern. **
-
Wer ist der Gargoyle König Riverdale?
Der Gargoyle König ist ein mysteriöser und gefürchteter Charakter in der TV-Serie Riverdale. Er ist bekannt für seine gruselige Maske und sein tyrannisches Verhalten. Seine Identität bleibt lange Zeit unbekannt und sorgt für Spannung und Spekulationen unter den Fans. Doch wer verbirgt sich wirklich hinter der Maske des Gargoyle Königs? **
-
Was ist der Unterschied zwischen Architektur und Skulptur?
Architektur bezieht sich auf die Gestaltung und Konstruktion von Gebäuden und anderen strukturellen Elementen, während Skulptur sich auf die Schaffung von dreidimensionalen Kunstwerken bezieht, die oft unabhängig von ihrer Umgebung existieren. Architektur hat oft eine funktionale Komponente und ist eng mit dem menschlichen Lebensraum verbunden, während Skulptur oft als eigenständiges Kunstwerk betrachtet wird und eine ästhetische oder konzeptuelle Aussage macht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.